التأجير آمن بقدر معقول إذا اخترت المنصة وأنت تعرف ما تفعل، لكن كلمة “آمن” تعني أشياء مختلفة على منصات مختلفة. على منصات الحاويات مثل Vast.ai، يشغّل المستأجر كوده الخاص على جهازك وتخرج حركة بياناته من عنوان IP الخاص بك؛ العزل يُبعده عن ملفاتك، لكنه لا يُبعده عن شبكتك ولا عن فاتورة الكهرباء. وفي تصميم يقدّم API فقط مثل GPUFlow، لا يستطيع المستأجر إلا إرسال طلبات محادثة إلى النماذج التي ثبّتّها، وينعكس الخطر: الموجّهات قابلة للقراءة على جهازك، فلا ينبغي للمستأجرين إرسال أي شيء سري.
يتناول هذا المقال الاتجاهين. راجعنا ادعاءات المنصات الأخرى في وثائق كل منصة في سبتمبر 2026، وكل ما يخص GPUFlow مأخوذ من كوده المصدري ووثائقه. المصادر في آخر المقال.
ما يستطيع المستأجر فعله على منصة حاويات
معظم أسواق GPU تؤجّر حاوية. يختار المستأجر صورة، ويحصل على سطر أوامر، ويشغّل ما يشاء. وهذا يعطيك، بصفتك المضيف، خمسة أمور تستحق التفكير.
- كود عشوائي. يعمل كود المستأجر على نواة نظامك، داخل حاوية أو آلة افتراضية. العزل جيد لكنه ليس كاملاً؛ الهروب من الحاوية نادر، وهو بالضبط نوع الثغرات التي تُسدّ في تحديثات النواة والتعريفات التي يجب أن تثبّتها.
- عنوان IP الخاص بك. تخرج حركة البيانات الصادرة من الحاوية عبر اتصالك بالإنترنت. إذا جمع المستأجر بيانات من موقع آلياً، أو أرسل رسائل مزعجة، أو مسح الإنترنت، يذهب بلاغ إساءة الاستخدام إلى مزوّد الإنترنت لديك، باسم عنوان IP الخاص بك. تنص شروط Vast.ai على أن المستخدمين يعوّضون المزوّدين عن المطالبات الناشئة عن محتوى المستخدم، وهذا يفيد في نزاع مع طرف ثالث، لكنه لا يمنع مزوّد الإنترنت من إرسال تحذير إليك.
- منافذ مفتوحة. يقول دليل الاستضافة في Vast.ai: “يحتاج العملاء إلى منافذ مفتوحة للاتصال بالجهاز مباشرة في معظم المهام”، فتوجّه منافذ على الراوتر.
- القرص. ينزّل المستأجرون صوراً ونماذج ومجموعات بيانات على أقراصك. يحرّر Vast.ai المساحة عندما يحذف العميل وحدة التخزين، لكنها ملكه طوال مدة الاستئجار.
- الطاقة والحرارة والتعريفات. يقول Vast.ai للمضيفين: “توقّع أن يُستخدم GPU بقدرة قريبة من الحد الأقصى طوال مدة الاستئجار”. هذا يعني ساعات من استهلاك البطاقة لكامل طاقتها، وحرارة في الغرفة، ومراوح تدور. وتحتاج منصات الحاويات أيضاً إلى إعداد محدد: يذكر دليل Vast.ai تثبيت Ubuntu، وتقسيم الأقراص، وتثبيت تعريفات NVIDIA، وفتح منافذ الراوتر.
كيف يعزل Vast.ai وSalad وRunPod المستأجرين
| Vast.ai | Salad | RunPod Community Cloud | |
|---|---|---|---|
| ما يحصل عليه المستأجر | حاوية (أو آلة افتراضية) مع SSH أو Jupyter | حاوية نشرها بنفسه، مع SSH وطرفية ويب داخلها | Pod (حاوية) |
| العزل | حاويات Docker بلا صلاحيات مميزة | آلة Linux افتراضية فوق hypervisor، والحاوية بداخلها | ”حاوية خاصة به مع فصل صارم” |
| المنافذ الواردة | مطلوبة لمعظم المهام | محجوبة افتراضياً | غير مذكور |
| مضيفون جدد | نعم، على Ubuntu | نعم، على Windows 10/11 | لم يعد يقبلهم |
- Vast.ai يقول: “العملاء معزولون في حاويات Docker بلا صلاحيات مميزة، ولا يصلون إلا إلى بياناتهم”، مع فصل مساحات الأسماء (namespaces) وcgroups والشبكة ونظام الملفات والعمليات. ويحذّر المستأجرين أيضاً من أن “أمان المزوّدين يتفاوت كثيراً”، ويوجّه الأعمال الحساسة إلى فئة Secure Cloud المكوّنة من مراكز بيانات معتمدة.
- Salad يقول: “يعمل حمل العمل لديك داخل حاوية متوافقة مع OCI على آلة Linux افتراضية، معزولاً عن Windows وعن كل عملية أخرى على الجهاز المضيف”، مع حجب الاتصالات الواردة افتراضياً. ويحمي المستأجرين من المضيفين أيضاً: إذا حاول المضيف “الوصول إلى بيئة Linux، ندمّر البيئة تلقائياً ونضع الجهاز في القائمة السوداء”. وبشكل منفصل، يقدّم Salad مهام اختيارية لمشاركة عرض النطاق “تعالج محتوى فيديو من منصات بث مدفوعة” عبر اتصالك؛ وتحذّر صفحة الدعم لديه من أن ذلك يرفع استهلاكك للبيانات وقد يسبب “تقييداً نادراً ومؤقتاً (عادةً 1-2 يوم) للمحتوى على منصات البث تلك”.
- RunPod يقول: “لم يعد Runpod يقبل مضيفين جدداً في Community Cloud”. أما السعة الموجودة، فـ “كل Pod أو عامل (worker) يعمل في حاوية خاصة به”، وشروطه “تمنع المضيفين من فحص بيانات الـ Pod أو العامل الخاص بك”.
المنصات الثلاث تعزل المستأجر عن نظامك. ولا تستطيع أي منها منع حركة بيانات تبدو مشروعة من الخروج عبر اتصالك، ولا تدّعي أي منها ذلك.
كيف يختلف تصميم GPUFlow
يؤجّر GPUFlow نموذج ذكاء اصطناعي خلف API متوافق مع OpenAI، لا جهازاً. وهذا يغيّر ما يستطيع المستأجر الوصول إليه. إليك ما يفعله الكود.
الوكيل. يضع برنامج التثبيت ملفاً تنفيذياً واحداً مكتوباً بلغة Go في /usr/local/bin/gpuflow-agent ويشغّله كخدمة systemd. لا يوجد Docker. تستخدم وحدة الخدمة DynamicUser=yes (مستخدم مؤقت بلا صلاحيات مميزة)، وNoNewPrivileges=yes (لا يستطيع اكتساب صلاحيات)، وProtectSystem=strict (النظام للقراءة فقط بالنسبة إليه)، وProtectHome=yes (المجلدات الشخصية غير مرئية)، وPrivateTmp=yes. محرّك الاستدلال هو Ollama افتراضياً، ويثبّته برنامج تثبيت Ollama نفسه كخدمة مستقلة (ويستطيع المزوّد بدلاً من ذلك توجيه الوكيل إلى خادمه الخاص المتوافق مع OpenAI). إجراءات التحصين تنطبق على الوكيل، لا على Ollama.
الشبكة. لا ينشئ الوكيل إلا اتصالات صادرة: اتصال WebSocket عبر TLS إلى wss://ws.gpuflow.app، واتصال HTTPS إلى gpuflow.app للتسجيل ولإرسال نبضة (heartbeat) كل 15 ثانية. لا يفتح أي منافذ، ولا توجّه أي شيء على الراوتر، ولا يعرف المستأجرون عنوان IP الخاص بك أبداً. ويتواصل مع Ollama على 127.0.0.1:11434، وهو عنوان الاسترجاع الافتراضي في Ollama.
ما يستطيع المستأجر استدعاءه. يحصل المستأجر على مفتاح API لـ https://gpuflow.app/v1. يجيب GPUFlow بنفسه عن GET /v1/models، والطلب الوحيد الذي يمرّره إلى جهازك هو POST /v1/chat/completions. وللوكيل قفل ثانٍ خاص به: لا يمرّر إلا أربعة مسارات محددة بالضبط (/v1/chat/completions و/v1/completions و/v1/embeddings و/v1/models) ويرفض كل ما عداها، بما في ذلك نقاط /api/* الأصلية في Ollama التي تنزّل النماذج أو تحذفها أو تنشئها. يتعامل الوكيل مع نوع رسائل واحد، هو طلب الاستدلال؛ وكل ما عداه يُتجاهل.
إذن ليس لدى المستأجر سطر أوامر، ولا SSH، ولا ملفات، ولا وصول شبكي إلى جهازك. لا يستطيع تنزيل نموذج بحجم 70 GB على قرصك، ولا استخدام اتصالك للوصول إلى الإنترنت. ما يستطيعه هو إبقاء GPU مشغولاً طوال الساعات التي حجزها، وتسمية أي نموذج ثبّتّه في الحقل model.
مسار البيانات، مرحلة بمرحلة
هذا الجزء موجّه إلى المستأجرين. يمر طلب المحادثة عبر أربعة برامج، والنص قابل للقراءة في أكثر من واحد منها.
- من المستأجر إلى gpuflow.app: HTTPS. الموقع يعمل خلف Cloudflare.
- من API الخاص بـ GPUFlow إلى خادم الترحيل: اتصال داخلي على جانب GPUFlow. يتحقق الـ API من المفتاح، ويمرّر محتوى الطلب دون تغيير، ويسجّل عدد التوكنات. لا يخزّن نص الطلبات أو الإجابات، وتنص سياسة الخصوصية على ذلك.
- من خادم الترحيل إلى وكيل المزوّد: اتصال WebSocket عبر TLS فتحه الوكيل. يسجّل خادم الترحيل نوع كل رسالة، لا محتواها.
- من الوكيل إلى Ollama: HTTP غير مشفّر على عنوان الاسترجاع داخل كمبيوتر المزوّد. والوكيل لا يسجّل محتوى الطلبات أيضاً.
لا يوجد تشفير من طرف إلى طرف حتى النموذج، ولا يمكن أن يوجد مع محرّك استدلال عادي: يجب أن يقرأ النموذج الموجّه ليجيب عنه.
ما يستطيع المزوّد رؤيته
بصراحة: كمبيوتر المزوّد يعالج موجّهاتك وإجاباتك كنص غير مشفّر. يعمل Ollama هناك، ولدى المزوّد صلاحيات root على الجهاز (برنامج التثبيت يتطلبها). المزوّد الذي يريد ذلك يستطيع التقاط حركة البيانات على عنوان الاسترجاع، أو تغيير المحرّك، أو توجيه الوكيل إلى خادم آخر.
ما يقف في طريقه تعاقدي. تنص شروط GPUFlow على أن المزوّدين “يجب ألا يسجّلوا طلبات المستأجرين أو إجاباتهم أو يقرؤوها أو يحتفظوا بها أو يشاركوها، ولا أن يغيّروا الإجابات”. هذه قاعدة لها عواقب على الحساب، وليست حاجزاً تقنياً. وسياسة الخصوصية تقول الشيء نفسه للمستأجرين: الطلبات والإجابات تمر عبر كمبيوتر المزوّد طوال مدة الاستئجار.
إلى جانب الموجّهات، يرى المزوّد اسم المستخدم الخاص بك في GPUFlow ويتلقى إشعاراً عند بدء الاستئجار (معرّف الاستئجار، والإعلان، وعدد الساعات). أما المستأجرون فلا يرون شيئاً من إحصاءات جهاز المزوّد؛ حرارة GPU وVRAM واستهلاك الطاقة وغيرها من بيانات القياس تذهب إلى لوحة تحكم المالك فقط.
القاعدة العملية للمستأجرين: لا ترسل أسراراً أو بيانات اعتماد أو بيانات شخصية عن أشخاص آخرين أو بيانات خاضعة للتنظيم (صحية أو مالية أو سرية خاصة بالعملاء) عبر أي GPU مجتمعي. ينطبق هذا على GPUFlow، وبالقدر نفسه على حاوية في كمبيوتر منزلي لدى شخص ما، حيث يستطيع المضيف فحص الذاكرة والقرص بصلاحيات root نفسها. للأعمال الحساسة، شغّل النموذج على عتاد تتحكم فيه، أو استخدم مزوّداً يوقّع الاتفاقية التي تتطلبها متطلبات الامتثال لديك. مقال لماذا تحظر بعض الشركات أدوات الذكاء الاصطناعي العامة يتناول جانب السياسات، ومقال تأمين مجموعة بيانات على عقدة GPU عامة يتناول جانب الحاويات.
ما يبقى فيه خطر على GPUFlow
تقديم API فقط يقلّص سطح الهجوم، لكنه لا يلغيه، وأفضّل أن أعدّد ما تبقى على أن أتظاهر بغير ذلك.
- Ollama يحلّل مدخلات غير موثوقة. كل طلب من مستأجر ينتهي على شكل JSON يُسلَّم إلى Ollama. الثغرة في Ollama هي الطريق الأرجح للاختراق، فحافظ على تحديثه. قائمة المسموحات في الوكيل تُبعد المستأجرين عن نقاط إدارة النماذج في Ollama، لكنها لا تستطيع إصلاح ثغرة في مسار المحادثة.
- برنامج التثبيت يعمل بصلاحيات root. تمرّر سكربتاً من gpuflow.app إلى
sudo bash، ويشغّل هو أيضاً سكربت تثبيت Ollama. اقرأ الاثنين أولاً؛ هذه ممارسة جيدة مع أي برنامج استضافة. - لا تحديث تلقائي. لا يحدّث الوكيل نفسه. للحصول على إصدار جديد، أعد تشغيل برنامج التثبيت، الذي يتحقق من الملف التنفيذي مقابل ملف SHA256SUMS عند نشره.
- الحمل. لا يوجد حد لعدد الطلبات. يستطيع المستأجر إبقاء GPU تحت حمل كامل طوال كل ساعة حجزها، ويستطيع استخدام أي نموذج ثبّتّه، بما في ذلك أكبرها.
- الحرارة والطاقة. كما في أي مكان آخر: الساعات المؤجّرة ساعات تحت الحمل.
قائمة تحقق للمزوّدين
- استخدم جهازاً تتحمّل إعارته. الأفضل جهاز مخصص. وعلى الأقل، لا تحتفظ بملفات العمل أو مخازن كلمات المرور على الكمبيوتر الذي تؤجّره، أياً كانت المنصة. على GPUFlow يعمل الوكيل أصلاً كمستخدم نظام مؤقت مع إخفاء المجلدات الشخصية، لكن Ollama خدمة منفصلة.
- حدّد سقفاً للطاقة.
sudo nvidia-smi -pl 280يضبط حد طاقة البطاقة بالواط (يحتاج إلى صلاحيات root، ويجب أن تكون القيمة بين الحدين الأدنى والأقصى للبطاقة). تذكر Puget Systems أن بطاقات RTX 3090 المحدودة عند 270-280 W احتفظت بنحو 95% من أدائها، وتشرح كيف تعيد تطبيق الحد عند كل إقلاع بوحدة systemd. - احسب تكلفة الكهرباء أولاً. اقرأ استهلاك الطاقة في أجهزتي بينما GPU مشغول، ثم اضرب الكيلوواط في سعر الكيلوواط ساعة لديك. مقال كم يمكن أن تكسب بطاقة الألعاب لديك يجري هذا الحساب لبطاقات شائعة وخمس دول.
- راقب الحرارة. تعرض الإحصاءات المباشرة حرارة GPU والنقطة الأسخن (hotspot) والذاكرة وسرعة المروحة. تأكد من أن صندوق الكمبيوتر يحصل على تهوية.
- حافظ على تحديث النظام. ثبّت تحديثات Linux وتعريف GPU وOllama. لا يدير برنامج تثبيت GPUFlow تعريف GPU لديك؛ ويعيد systemd تشغيل الوكيل بعد إعادة التشغيل.
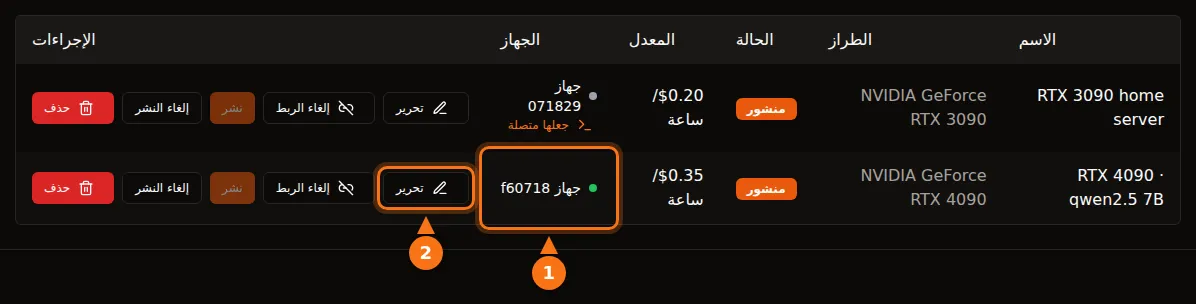
- اعرف كيف توقف التأجير مؤقتاً. ألغِ نشر الإعلان في وحداتي، أو نفّذ
sudo systemctl stop gpuflow-agent(والأمرstartيعيده). أثناء استئجار نشط، لا تغيّر لوحة التحكم الإعلان أو الجهاز، ولا يمكنك إنهاء استئجار المستأجر منها. إيقاف الوكيل أثناء الاستئجار ينهي الاستئجار بعد 10 دقائق، ولا تحصل على أجرك إلا حتى آخر نبضة. - اعرف كيف تزيل التثبيت. الخطوات موجودة في وثائق حل المشكلات. يبقى Ollama مثبتاً حتى تزيله.
على منصات الحاويات، أضف بندين: قرّر هل تريد فعلاً منافذ مفتوحة على الراوتر، واسأل مزوّد الإنترنت لديك ماذا يفعل ببلاغات إساءة الاستخدام، لأن حركة بيانات المستأجرين ستحمل عنوان IP الخاص بك.
قائمة تحقق للمستأجرين
- تعامل مع كل GPU مجتمعي على أنه كمبيوتر شخص غريب. لا مفاتيح API، ولا كلمات مرور، ولا سجلات عملاء، ولا بيانات طبية أو مالية في الموجّهات.
- احذف ما لا تحتاج إليه. استبدل الأسماء وأرقام الحسابات بعناصر نائبة قبل الإرسال.
- احمِ مفتاحك. على GPUFlow يتوقف المفتاح عن العمل عند انتهاء الاستئجار. إذا تسرّب، فإن مفتاح جديد يلغي المفتاح القديم فوراً، وإنهاء الآن يوقف الفوترة ويعيد الوقت غير المستخدم.
- افترض أن الإجابات قد تكون خاطئة أو معدّلة. تمنع الشروط المزوّدين من تغيير الإجابات، لكن تحقّق من كل ما هو مهم.
- استخدم الأداة المناسبة للأعمال الحساسة. استضف النموذج بنفسك، أو استخدم مزوّداً يقدّم العقد الذي تحتاج إليه. ومقال كيف تستخدم المفتاح في تطبيقاتك لكل ما عدا ذلك.
المصادر
راجعناها كلها في سبتمبر 2026.
- GPUFlow: ما يمكن للمستأجرين الوصول إليه، البدء للمزوّدين، التسعير والكهرباء، حل المشكلات وإزالة التثبيت، البدء السريع مع API
- Vast.ai: نظرة عامة على الاستضافة، الأسئلة الشائعة عن الأمان، آلات Linux الافتراضية، شروط الخدمة، تشغيل نماذج ذكاء اصطناعي خاصة
- Salad: الأمان، أحمال الحاويات وكمبيوترك، مشاركة عرض النطاق، SSH والطرفية، التنزيل ومتطلبات النظام
- RunPod: اختيار Pod، أمان البيانات والامتثال القانوني
- Ollama: الأسئلة الشائعة (عنوان الربط الافتراضي)
- NVIDIA: دليل nvidia-smi
- Puget Systems: تحديد طاقة RTX 3090 باستخدام systemd وnvidia-smi