只要選平台時清楚自己在做什麼,出租 GPU 算是相當安全,但「安全」在不同平台上意思不一樣。在 Vast.ai 這類容器平台上,租用者在您的機器上執行自己的程式碼,流量從您的 IP 位址送出;隔離機制能讓他們碰不到您的檔案,卻擋不住他們使用您的網路和電費。在 GPUFlow 這種只提供 API 的設計中,租用者只能對您安裝的模型送出聊天請求,風險反過來了:提示詞在您的機器上是可讀的,所以租用者不應該送出任何機密內容。
本文兩個方向都會談。第三方平台的說法都在 2026 年 9 月依各平台自己的文件查核過,GPUFlow 的所有內容則來自它的原始碼和文件。來源列在文末。
在容器平台上,租用者能做什麼
大多數 GPU 市集出租的是容器。租用者選一個映像檔,拿到 shell,想執行什麼就執行什麼。身為主機方,您要考慮五件事。
- 任意程式碼。 租用者的程式碼在容器或虛擬機器中,跑在您的核心上。隔離做得不錯,但不完美;容器逃逸很少見,而它正是那種會在核心和驅動程式更新中修補的漏洞,所以這些更新您必須安裝。
- 您的 IP 位址。 容器對外的流量會經過您的網路連線。如果租用者爬取網站、寄送垃圾郵件或掃描網路,濫用檢舉會寄到您的網路服務供應商,指向您的 IP。Vast.ai 的條款規定,使用者須就其內容引起的索賠賠償提供者,這在與第三方發生糾紛時有幫助,卻無法阻止您的網路服務供應商寄警告給您。
- 開放的連接埠。 Vast.ai 的主機指南寫道:「大多數工作中,客戶端需要開放的連接埠才能直接連線到機器。」,所以您要在路由器上設定連接埠轉送。
- 硬碟。 租用者會把映像檔、模型和資料集下載到您的硬碟上。客戶端刪除磁碟區後,Vast.ai 會釋放空間,但在租用期間,這些空間是他們的。
- 電力、熱度與驅動程式。 Vast.ai 告訴主機方:「預期 GPU 在租用期間會以接近最大負載運作。」這代表好幾個小時的滿載功耗、房間變熱、風扇持續運轉。容器平台也需要特定的設定:Vast.ai 的指南列出了安裝 Ubuntu、分割硬碟、安裝 NVIDIA 驅動程式和開放路由器連接埠等步驟。
Vast.ai、Salad 和 RunPod 如何隔離租用者
| Vast.ai | Salad | RunPod Community Cloud | |
|---|---|---|---|
| 租用者拿到 | 可用 SSH 或 Jupyter 連線的容器(或虛擬機器) | 自己部署的容器;可透過 SSH 和網頁終端機進入 | 一個 pod(容器) |
| 隔離方式 | 非特權 Docker 容器 | Hypervisor 上的 Linux 虛擬機器,內含容器 | 「各自獨立的容器,嚴格隔離」 |
| 對內連接埠 | 大多數工作需要 | 預設封鎖 | 未說明 |
| 接受新主機 | 是,使用 Ubuntu | 是,使用 Windows 10/11 | 已不再接受 |
- Vast.ai 表示「客戶端被隔離在非特權 Docker 容器中,只能存取自己的資料」,並使用獨立的 namespace 和 cgroup,以及網路、檔案系統和行程隔離。它也提醒租用者「提供者的安全性差異很大」,並建議把敏感工作放到由認證資料中心組成的 Secure Cloud 方案。
- Salad 表示「您的工作負載在 Linux 虛擬機器上的 OCI 相容容器中執行,與 Windows 和主機上的所有其他行程隔離」,而且預設封鎖對內連線。它也保護租用者不受主機方影響:如果主機方「試圖存取 Linux 環境,我們會自動銷毀該環境,並將機器列入黑名單」。另外,Salad 提供可選擇加入的頻寬分享工作,會透過您的連線「處理付費串流平台的影片內容」;它的支援頁面提醒,這會增加您的資料用量,並可能造成「在這些串流平台上罕見、暫時性(通常為 1-2 天)的內容限制」。
- RunPod 表示「Runpod 已不再接受 Community Cloud 的新主機」。對現有的容量,「每個 Pod/worker 都在自己的容器中運作」,而它的條款「禁止主機方檢視您的 Pod/worker 資料」。
三個平台都會把租用者和您的系統隔開。但沒有一個能阻止租用者看似正常的流量從您的連線送出,它們也沒有這樣宣稱。
GPUFlow 的設計有何不同
GPUFlow 出租的是一個透過相容 OpenAI 的 API 提供服務的 AI 模型,而不是一台機器。這改變了租用者能碰到的範圍。以下是程式碼實際做的事。
代理程式。 安裝程式會把一個 Go 執行檔放在 /usr/local/bin/gpuflow-agent,並以 systemd 服務執行。沒有使用 Docker。服務設定使用 DynamicUser=yes(臨時的非特權使用者)、NoNewPrivileges=yes(無法取得更多權限)、ProtectSystem=strict(系統對它而言是唯讀的)、ProtectHome=yes(看不到家目錄)和 PrivateTmp=yes。推論引擎預設是 Ollama,由 Ollama 自己的安裝程式安裝成獨立的服務(提供者也可以讓代理程式改接自己的相容 OpenAI 伺服器)。這些強化設定套用在代理程式上,不套用在 Ollama 上。
網路。 代理程式只建立對外連線:一條經過 TLS 連到 wss://ws.gpuflow.app 的 WebSocket,以及連到 gpuflow.app 的 HTTPS,用來註冊機器,並每 15 秒送出一次心跳訊號。它不開放任何連接埠,您不需要在路由器上轉送任何東西,租用者也永遠不會知道您的 IP 位址。它透過 127.0.0.1:11434 和 Ollama 溝通,這是 Ollama 預設的本機回送位址。
租用者能呼叫什麼。 租用者會拿到一組用於 https://gpuflow.app/v1 的 API 金鑰。GET /v1/models 由 GPUFlow 自己回應,唯一會轉送到您機器的請求是 POST /v1/chat/completions。代理程式自己還有第二道鎖:它只代理四個確切的路徑(/v1/chat/completions、/v1/completions、/v1/embeddings 和 /v1/models),其他一律拒絕,包括 Ollama 原生那些可以下載、刪除或建立模型的 /api/* 端點。代理程式只處理一種訊息類型,也就是推論請求;其他訊息都會被忽略。
所以租用者沒有 shell、沒有 SSH、碰不到檔案,也無法透過網路存取您的機器。他們不能把 70 GB 的模型下載到您的硬碟,也不能用您的連線上網。他們能做的,是在預訂的時數內讓您的 GPU 保持忙碌,並在 model 欄位中指定您安裝的任何模型。
資料路徑,逐段拆解
這一節是寫給租用者看的。一個聊天請求會經過四個軟體元件,而文字在其中不只一處是可讀的。
- 租用者到 gpuflow.app: HTTPS。網站位於 Cloudflare 後方。
- GPUFlow 的 API 到中繼伺服器: GPUFlow 端的內部連線。API 會檢查金鑰、原封不動地轉送請求內容,並記錄 token 數量。它不儲存請求或回答的文字,隱私權政策中也寫明了這一點。
- 中繼伺服器到提供者的代理程式: 由代理程式建立的 TLS WebSocket。中繼伺服器只記錄每則訊息的類型,不記錄內容。
- 代理程式到 Ollama: 在提供者電腦內部的本機回送位址上使用一般 HTTP。代理程式同樣不記錄請求內容。
到模型為止並沒有端對端加密,而使用一般的推論引擎也不可能做到:模型必須讀懂提示詞才能回答。
提供者看得到什麼
直接說清楚:提供者的電腦以明文處理您的提示詞和回答。 Ollama 在那裡執行,而提供者擁有這台機器的 root 權限(安裝程式需要它)。提供者如果有意,可以擷取本機回送的流量、更換推論引擎,或讓代理程式改接另一台伺服器。
能擋住這些行為的是契約。GPUFlow 的條款規定,提供者「不得記錄、閱讀、保留或分享租用者的請求或回答,也不得竄改回答」。這是會影響帳號的規定,不是技術上的阻擋。隱私權政策也對租用者說明了同樣的事:租用期間,請求和回答會經過提供者的電腦。
除了提示詞之外,提供者還會看到您的 GPUFlow 使用者名稱,並在租用開始時收到通知(租用編號、上架資訊和時數)。租用者則看不到提供者機器的任何統計數據;GPU 溫度、VRAM、功耗和其他遙測資料只會出現在機器主人的儀表板上。
給租用者的實用原則:不要透過任何社群 GPU 傳送機密、登入憑證、他人的個人資料,或受法規管制的資料(健康、財務、客戶機密)。 這適用於 GPUFlow,也同樣適用於別人家用電腦上的容器,因為主機方能以同樣的 root 權限檢視記憶體和硬碟。敏感工作請在您自己掌控的硬體上執行模型,或使用願意簽署您的法規遵循所需協議的服務商。企業 AI 政策為何禁用公開 AI 工具談的是政策面,如何在公共 GPU 節點上保護資料集談的則是容器面。
GPUFlow 上仍然存在的風險
只提供 API 能縮小攻擊面,但無法讓它消失。與其假裝沒有風險,我寧可把剩下的列出來。
- Ollama 要解析不受信任的輸入。 每個租用者請求最後都會變成交給 Ollama 的 JSON。Ollama 的漏洞是最可能的入侵途徑,所以請保持更新。代理程式的允許清單讓租用者碰不到 Ollama 的模型管理端點,但無法修補聊天路徑上的漏洞。
- 安裝程式以 root 執行。 您把來自 gpuflow.app 的腳本導入
sudo bash,它還會執行 Ollama 的安裝腳本。請先讀過這兩個腳本;任何主機軟體都該這樣做。 - 沒有自動更新。 代理程式不會自行更新。要取得新版本,請重新執行安裝程式;如果有發布 SHA256SUMS 檔案,安裝程式會用它核對執行檔。
- 負載。 沒有請求數量上限。租用者可以在預訂的每一個小時裡讓您的 GPU 滿載,也可以使用您安裝的任何模型,包括最大的那個。
- 熱度與電力。 和其他平台一樣:被租用的時間就是滿載的時間。
給提供者的檢查清單
- 用一台借出去也無妨的機器。 最好是專用機。至少不要在出租的電腦上存放工作檔案或密碼庫,無論用哪個平台都一樣。在 GPUFlow 上,代理程式本身已經以臨時系統使用者身分執行,看不到家目錄,但 Ollama 是另一個獨立的服務。
- 限制功耗。
sudo nvidia-smi -pl 280會以瓦特為單位設定顯示卡的功耗上限(需要 root 權限,而且數值必須介於顯示卡的最小和最大上限之間)。Puget Systems 的報告指出,RTX 3090 限制在 270–280 W 時仍保有約 95% 的效能,並示範如何用 systemd unit 在每次開機時重新套用這個限制。 - 先算好電費。 在 GPU 忙碌時查看 我的機器 上的功耗,再把千瓦數乘以每度電的價格。出租遊戲顯示卡能賺多少針對常見顯示卡和五個國家算過一遍。
- 注意溫度。 即時數據會顯示 GPU、熱點和記憶體溫度,以及風扇轉速。請確保機殼通風良好。
- 保持系統更新。 安裝 Linux、GPU 驅動程式和 Ollama 的更新。GPUFlow 的安裝程式不管理您的 GPU 驅動程式;重新開機後,systemd 會重新啟動代理程式。
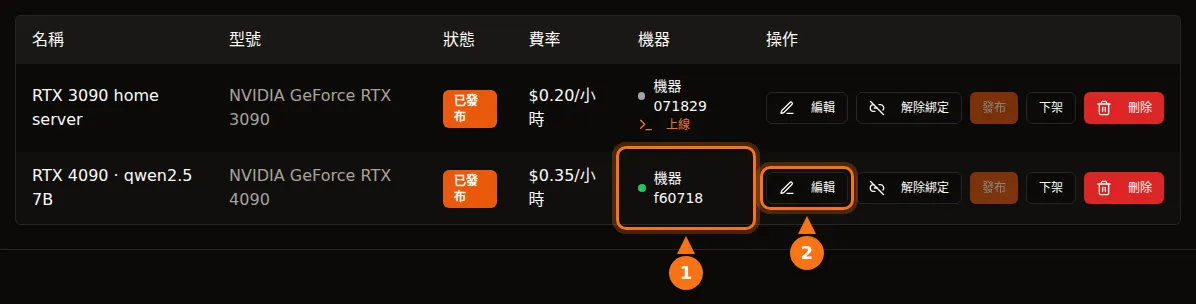
- 知道怎麼暫停。 在 我的 GPU 將上架資訊下架,或執行
sudo systemctl stop gpuflow-agent(用start即可恢復)。租用進行中時,儀表板無法修改上架資訊或機器,您也無法從儀表板結束租用者的租用。在租用期間停止代理程式,租用會在 10 分鐘後結束,您只會收到到最後一次心跳訊號為止的款項。 - 知道怎麼解除安裝。 步驟寫在疑難排解文件中。Ollama 會一直保留,直到您自己移除它。
使用容器平台的話,還要多加兩項:想清楚您是否真的要在路由器上開放連接埠,並問問您的網路服務供應商會怎麼處理濫用檢舉,因為租用者的流量會帶著您的 IP 位址。
給租用者的檢查清單
- 把每一張社群 GPU 都當成陌生人的電腦。 提示詞中不要放 API 金鑰、密碼、客戶資料、醫療或財務資料。
- 刪掉用不到的資訊。 送出前,把姓名和帳號換成預留位置文字。
- 保管好您的金鑰。 在 GPUFlow 上,租用結束後金鑰就會失效。如果金鑰外洩,新金鑰 會立即撤銷舊金鑰,立即結束 則會停止計費並退回未使用的時間。
- 假設回答可能有錯或被竄改。 條款禁止提供者竄改回答,但重要的內容請自行查核。
- 敏感工作用對的工具。 自行架設,或使用能提供您所需合約的服務商。其他情況請參考如何在您的應用程式中使用金鑰。
資料來源
皆於 2026 年 9 月查核。
- GPUFlow:租用者能碰到什麼、提供者入門、定價與電費、疑難排解與解除安裝、API 快速入門
- Vast.ai:主機概覽、安全性常見問題、Linux 虛擬機器、服務條款、執行私有 AI 模型
- Salad:安全性、容器工作負載與您的電腦、頻寬分享、SSH 與終端機、下載與系統需求
- RunPod:選擇 pod、資料安全與法規遵循
- Ollama:FAQ(預設綁定位址)
- NVIDIA:nvidia-smi 手冊
- Puget Systems:用 systemd 和 nvidia-smi 限制 RTX 3090 功耗