זה בטוח במידה סבירה אם בוחרים פלטפורמה בעיניים פקוחות, אבל “בטוח” אומר דברים שונים בפלטפורמות שונות. בפלטפורמות קונטיינרים כמו Vast.ai, שוכר מריץ קוד משלו על המכונה שלכם, והתעבורה שלו יוצאת מכתובת ה-IP שלכם; הבידוד מרחיק אותו מהקבצים שלכם, לא מהרשת שלכם ולא מחשבון החשמל. בתכנון שמבוסס רק על API, כמו GPUFlow, שוכר יכול רק לשלוח בקשות צ’אט למודלים שהתקנתם, והסיכון מתהפך: הפרומפטים קריאים במכונה שלכם, ולכן שוכרים לא צריכים לשלוח שום דבר סודי.
הפוסט הזה עובר על שני הכיוונים. טענות של צד שלישי נבדקו מול התיעוד של כל פלטפורמה בספטמבר 2026, וכל מה שנכתב על GPUFlow מבוסס על קוד המקור והתיעוד שלו. המקורות מופיעים בסוף.
מה שוכר יכול לעשות בפלטפורמת קונטיינרים
רוב שווקי ה-GPU משכירים קונטיינר. השוכר בוחר image, מקבל shell ומריץ מה שהוא רוצה. זה משאיר לכם, המארחים, חמישה דברים לחשוב עליהם.
- קוד שרירותי. הקוד של השוכר רץ על הקרנל שלכם, בתוך קונטיינר או VM. הבידוד טוב אבל לא מושלם; בריחה מקונטיינר היא נדירה, והיא בדיוק סוג הבאג שמתוקן בעדכוני קרנל ודרייברים שאתם צריכים להתקין.
- כתובת ה-IP שלכם. תעבורה יוצאת מהקונטיינר עוברת דרך חיבור האינטרנט שלכם. אם שוכר עושה scraping לאתר, שולח ספאם או סורק את האינטרנט, תלונת השימוש לרעה מגיעה לספק האינטרנט שלכם, ממוענת לכתובת ה-IP שלכם. תנאי השימוש של Vast.ai קובעים שמשתמשים משפים את הספקים מפני תביעות שנובעות מתוכן של משתמשים. זה עוזר בסכסוך עם צד שלישי, אבל לא מונע מספק האינטרנט לשלוח לכם אזהרה.
- פורטים פתוחים. מדריך האירוח של Vast.ai אומר ש”ברוב העבודות לקוחות צריכים פורטים פתוחים כדי להתחבר ישירות למכונה”, ולכן אתם מבצעים port forwarding בראוטר.
- דיסק. שוכרים מורידים images, מודלים ודאטהסטים לכוננים שלכם. Vast.ai משחרר את המקום כשלקוח מוחק volume, אבל כל עוד ההשכרה רצה, המקום שלו.
- חשמל, חום ודרייברים. Vast.ai אומר למארחים: “צפו שה-GPU ינוצל קרוב לקיבולת המרבית לאורך כל תקופת ההשכרה”. מדובר בשעות של צריכת הספק מלאה של הכרטיס, חום בחדר ומאווררים שמסתובבים. פלטפורמות קונטיינרים דורשות גם הגדרה מסוימת: המדריך של Vast.ai כולל התקנת Ubuntu, חלוקת דיסקים למחיצות, התקנת דרייברים של NVIDIA ופתיחת פורטים בראוטר.
איך Vast.ai, Salad ו-RunPod מבודדים שוכרים
| Vast.ai | Salad | RunPod Community Cloud | |
|---|---|---|---|
| מה השוכר מקבל | קונטיינר (או VM) עם SSH או Jupyter | קונטיינר שהוא עצמו פרס; SSH וטרמינל web לתוכו | pod (קונטיינר) |
| בידוד | קונטיינרים של Docker ללא הרשאות מיוחדות | VM של Linux על hypervisor, וקונטיינר בתוכו | ”קונטיינר משלו עם הפרדה קפדנית” |
| פורטים נכנסים | נדרשים ברוב העבודות | חסומים כברירת מחדל | לא צוין |
| מארחים חדשים | כן, על Ubuntu | כן, על Windows 10/11 | כבר לא מתקבלים |
- Vast.ai אומר ש”לקוחות מבודדים בקונטיינרים של Docker ללא הרשאות מיוחדות, ויש להם גישה רק לנתונים שלהם”, עם namespaces ו-cgroups נפרדים, ובידוד של רשת, מערכת קבצים ותהליכים. הוא גם מזהיר שוכרים ש”רמת האבטחה של ספקים משתנה מאוד”, ומפנה עבודה רגישה לשכבת Secure Cloud שלו, של דאטה סנטרים מוסמכים.
- Salad אומר: “עומס העבודה שלכם רץ בתוך קונטיינר תואם OCI על מכונה וירטואלית של Linux, מבודד מ-Windows ומכל תהליך אחר על המארח”, כשחיבורים נכנסים חסומים כברירת מחדל. הוא מגן על שוכרים גם מפני מארחים: אם מארח “מנסה לגשת לסביבת ה-Linux, אנחנו מפרקים את הסביבה אוטומטית ומכניסים את המכונה לרשימה שחורה”. בנפרד, Salad מציע עבודות אופציונליות של שיתוף רוחב פס, שבהן מעבדים “תוכן וידאו מפלטפורמות סטרימינג בתשלום” דרך החיבור שלכם; דף התמיכה שלו מזהיר שזה מגדיל את צריכת הנתונים שלכם ועלול לגרום ל”הגבלת תוכן נדירה וזמנית (בדרך כלל 1-2 ימים) בפלטפורמות הסטרימינג האלה”.
- RunPod אומר: “Runpod כבר לא מקבל מארחים חדשים ל-Community Cloud”. לגבי הקיבולת הקיימת, “כל Pod/worker פועל בקונטיינר משלו”, ותנאי השימוש שלו “אוסרים על מארחים לבחון את הנתונים של ה-Pod/worker שלכם”.
שלושתם מבודדים את השוכר מהמערכת שלכם. אף אחד מהם לא יכול למנוע מתעבורה שנראית לגיטימית של שוכר לצאת דרך החיבור שלכם, ואף אחד מהם לא טוען אחרת.
במה התכנון של GPUFlow שונה
GPUFlow משכיר מודל AI מאחורי API תואם OpenAI, לא מכונה. זה משנה למה שוכר יכול להגיע. הנה מה שהקוד עושה.
הסוכן. המתקין שם קובץ בינארי יחיד של Go ב-/usr/local/bin/gpuflow-agent ומריץ אותו כשירות systemd. אין Docker. יחידת השירות משתמשת ב-DynamicUser=yes (משתמש זמני ללא הרשאות), NoNewPrivileges=yes (הוא לא יכול לקבל הרשאות נוספות), ProtectSystem=strict (המערכת לקריאה בלבד מבחינתו), ProtectHome=yes (תיקיות הבית לא נראות לו) ו-PrivateTmp=yes. מנוע ההסקה הוא Ollama כברירת מחדל, שמותקן על ידי המתקין של Ollama עצמו כשירות נפרד (ספק יכול במקום זאת להפנות את הסוכן לשרת תואם OpenAI משלו). ההקשחה חלה על הסוכן, לא על Ollama.
רשת. הסוכן יוצר רק חיבורים יוצאים: WebSocket על גבי TLS אל wss://ws.gpuflow.app, ו-HTTPS אל gpuflow.app כדי להירשם ולשלוח heartbeat כל 15 שניות. הוא לא פותח פורטים, אתם לא מבצעים port forwarding בראוטר, ושוכרים לעולם לא לומדים את כתובת ה-IP שלכם. הוא מדבר עם Ollama בכתובת 127.0.0.1:11434, כתובת ה-loopback שהיא ברירת המחדל של Ollama.
מה שוכרים יכולים לקרוא. שוכר מקבל מפתח API ל-https://gpuflow.app/v1. GPUFlow עונה בעצמו על GET /v1/models, והבקשה היחידה שהוא מעביר למכונה שלכם היא POST /v1/chat/completions. לסוכן יש מנעול שני משלו: הוא מעביר רק ארבעה נתיבים מדויקים (/v1/chat/completions, /v1/completions, /v1/embeddings ו-/v1/models) ודוחה כל דבר אחר, כולל נקודות הקצה המקוריות /api/* של Ollama, שדרכן אפשר היה להוריד, למחוק או ליצור מודלים. הסוכן מטפל בסוג הודעה אחד, בקשת הסקה; כל דבר אחר מתעלמים ממנו.
כלומר, לשוכר אין shell, אין SSH, אין קבצים ואין גישת רשת למכונה שלכם. הוא לא יכול להוריד מודל של 70 GB לדיסק שלכם, והוא לא יכול להשתמש בחיבור שלכם כדי לצאת לאינטרנט. מה שהוא כן יכול לעשות זה להעסיק את ה-GPU שלכם במשך השעות שהזמין, ולציין בשדה model כל מודל שהתקנתם.
מסלול הנתונים, תחנה אחר תחנה
את החלק הזה שוכרים צריכים לקרוא. בקשת צ’אט עוברת דרך ארבעה רכיבי תוכנה, והטקסט קריא ביותר מאחד מהם.
- מהשוכר ל-gpuflow.app: HTTPS. האתר יושב מאחורי Cloudflare.
- מה-API של GPUFlow לממסר שלו: חיבור פנימי בצד של GPUFlow. ה-API בודק את המפתח, מעביר את גוף הבקשה בלי שינוי ורושם את ספירת הטוקנים. הוא לא שומר את הטקסט של בקשות או של תשובות, ומדיניות הפרטיות שלו אומרת זאת.
- מהממסר לסוכן של הספק: WebSocket על גבי TLS, שהסוכן פתח. הממסר רושם את הסוג של כל הודעה, לא את התוכן שלה.
- מהסוכן ל-Ollama: HTTP לא מוצפן בכתובת ה-loopback בתוך המחשב של הספק. גם הסוכן לא רושם את גוף הבקשות.
אין הצפנה מקצה לקצה עד המודל, ועם מנוע הסקה רגיל גם לא יכולה להיות: המודל צריך לקרוא את הפרומפט כדי לענות עליו.
מה הספק יכול לראות
במילים פשוטות: המחשב של הספק מטפל בפרומפטים ובתשובות שלכם כטקסט גלוי. Ollama רץ שם, ולספק יש הרשאות root במכונה (המתקין דורש אותן). ספק שירצה בכך יכול להקליט את התעבורה ב-loopback, להחליף את המנוע או להפנות את הסוכן לשרת אחר.
מה שעומד בדרך הוא חוזי. תנאי השימוש של GPUFlow קובעים שספקים “אסור להם לתעד, לקרוא, לשמור או לשתף את הבקשות או התשובות של השוכרים, או לשנות את התשובות”. זה כלל שיש לו השלכות על החשבון, לא חסימה טכנית. מדיניות הפרטיות אומרת לשוכרים את אותו הדבר: בקשות ותשובות עוברות דרך המחשב של הספק בזמן שההשכרה פעילה.
מעבר לפרומפטים, הספק רואה את שם המשתמש שלכם ב-GPUFlow ומקבל הודעה כשהשכרה מתחילה (מזהה ההשכרה, המודעה ומספר השעות). שוכרים לא רואים שום נתון מהמכונה של הספק; טמפרטורת ה-GPU, ה-VRAM, צריכת החשמל ושאר הטלמטריה מגיעים רק ללוח המחוונים של הבעלים.
הכלל המעשי לשוכרים: אל תשלחו סודות, פרטי התחברות, מידע אישי על אנשים אחרים או מידע מפוקח (רפואי, פיננסי, חסוי של לקוחות) דרך שום GPU קהילתי. זה נכון ל-GPUFlow, ובאותה מידה לקונטיינר על מחשב ביתי של מישהו, שבו המארח יכול לבחון את הזיכרון והדיסק עם אותה גישת root. לעבודה רגישה, הריצו את המודל על חומרה שבשליטתכם, או השתמשו בספק שחותם על ההסכם שדרישות הציות שלכם מחייבות. למה חברות מסוימות אוסרות כלי AI ציבוריים עוסק בצד המדיניות, ואבטחת דאטהסט על צומת GPU ציבורי עוסק בצד הקונטיינרים.
מה עדיין כרוך בסיכון ב-GPUFlow
גישה של API בלבד מצמצמת את שטח התקיפה. היא לא מבטלת אותו, ועדיף לנו לפרט מה נשאר מאשר להעמיד פנים שאין כלום.
- Ollama מפענח קלט לא מהימן. כל בקשה של שוכר מגיעה בסוף כ-JSON שמועבר ל-Ollama. באג ב-Ollama הוא הדרך הסבירה ביותר לפרוץ פנימה, אז עדכנו אותו. רשימת ההיתרים של הסוכן מרחיקה שוכרים מנקודות הקצה של Ollama לניהול מודלים, אבל היא לא יכולה לתקן באג במסלול הצ’אט.
- המתקין רץ כ-root. אתם מעבירים סקריפט מ-gpuflow.app ל-
sudo bash, והוא מריץ גם את סקריפט ההתקנה של Ollama. קראו את שניהם קודם; זה נוהג טוב לכל תוכנת אירוח. - אין עדכון אוטומטי. הסוכן לא מעדכן את עצמו. כדי לקבל גרסה חדשה, הריצו שוב את המתקין, שבודק את הקובץ הבינארי מול קובץ SHA256SUMS כשקובץ כזה מפורסם.
- עומס. אין מגבלה על מספר הבקשות. שוכר יכול להחזיק את ה-GPU שלכם בעומס מלא בכל שעה שהזמין, והוא יכול להשתמש בכל מודל שהתקנתם, כולל הגדול ביותר.
- חום וחשמל. כמו בכל מקום אחר: שעות מושכרות הן שעות בעומס.
רשימת בדיקות לספקים
- השתמשו במכונה שאתם יכולים להרשות לעצמכם להשאיל. באופן אידיאלי מחשב ייעודי. לכל הפחות, אל תשמרו קובצי עבודה או מנהלי סיסמאות על המחשב שאתם משכירים, בכל פלטפורמה. ב-GPUFlow הסוכן כבר רץ כמשתמש מערכת זמני כשתיקיות הבית מוסתרות ממנו, אבל Ollama הוא שירות נפרד.
- הגבילו את ההספק.
sudo nvidia-smi -pl 280קובע את מגבלת ההספק של הכרטיס בוואטים (זה דורש root, והערך חייב להיות בין המגבלה המינימלית למקסימלית של הכרטיס). Puget Systems מדווחים שכרטיסי RTX 3090 שהוגבלו ל-270-280 W שמרו על כ-95% מהביצועים, ומראים איך להחיל את המגבלה מחדש בכל אתחול עם יחידת systemd. - עשו קודם את חשבון החשמל. קראו את צריכת החשמל בדף המכונות שלי בזמן שה-GPU עסוק, ואז הכפילו את הקילוואטים במחיר שלכם לקוט”ש. כמה ה-GPU לגיימינג שלכם יכול להרוויח עושה את החשבון הזה לכרטיסים נפוצים ולחמש מדינות.
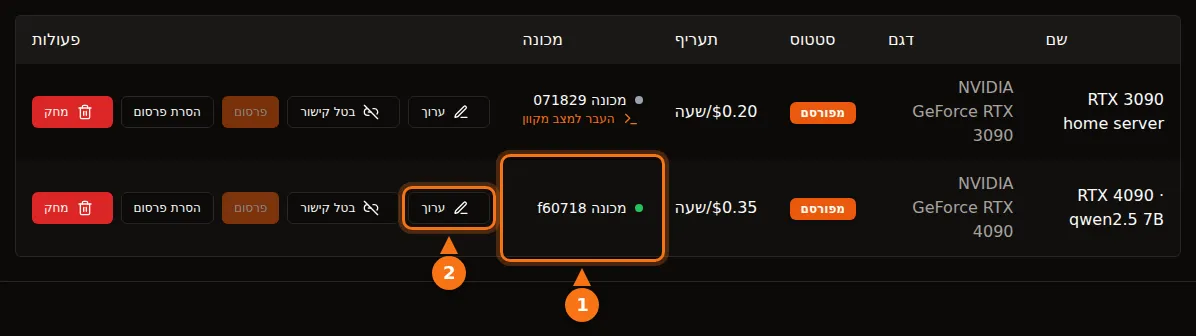
- שימו עין על הטמפרטורה. הנתונים החיים מציגים את טמפרטורות ה-GPU, ה-hotspot והזיכרון ואת מהירות המאוורר. ודאו שלמארז יש זרימת אוויר.
- שמרו על המערכת מעודכנת. התקינו עדכונים של Linux, של דרייבר ה-GPU ושל Ollama. המתקין של GPUFlow לא מנהל את דרייבר ה-GPU שלכם; systemd מפעיל מחדש את הסוכן אחרי אתחול.
- דעו איך לעצור. הסירו את הפרסום של המודעה בדף ה-GPU שלי, או הריצו
sudo systemctl stop gpuflow-agent(startמחזיר אותו). כל עוד השכרה פעילה, לוח המחוונים לא ישנה את המודעה או את המכונה, ואי אפשר לסיים ממנו השכרה של שוכר. עצירת הסוכן באמצע השכרה מסיימת את ההשכרה אחרי 10 דקות, ואתם מקבלים תשלום רק עד ה-heartbeat האחרון. - דעו איך להסיר את ההתקנה. השלבים מופיעים בתיעוד פתרון הבעיות. Ollama נשאר מותקן עד שתסירו אותו.
בפלטפורמות קונטיינרים, הוסיפו עוד שני סעיפים: החליטו אם אתם באמת רוצים פורטים פתוחים בראוטר, ובררו עם ספק האינטרנט מה הוא עושה עם תלונות על שימוש לרעה, כי התעבורה של השוכרים תישא את כתובת ה-IP שלכם.
רשימת בדיקות לשוכרים
- התייחסו לכל GPU קהילתי כאל מחשב של אדם זר. בלי מפתחות API, סיסמאות, רשומות לקוחות, מידע רפואי או פיננסי בפרומפטים.
- הסירו את מה שלא צריך. החליפו שמות ומספרי חשבון במצייני מקום לפני השליחה.
- שמרו על המפתח. ב-GPUFlow המפתח מפסיק לעבוד כשההשכרה מסתיימת. אם הוא דלף, מפתח חדש מבטל את הישן מיד, ו-סיום עכשיו עוצר את החיוב ומחזיר את הזמן שלא נוצל.
- הניחו שתשובות יכולות להיות שגויות או משובשות. תנאי השימוש אוסרים על ספקים לשנות תשובות, אבל בדקו כל דבר חשוב.
- השתמשו בכלי הנכון לעבודה רגישה. הריצו בעצמכם, או השתמשו בספק שמציע את החוזה שאתם צריכים. איך להשתמש במפתח באפליקציות שלכם מיועד לכל השאר.
מקורות
כולם נבדקו בספטמבר 2026.
- GPUFlow: למה שוכרים יכולים להגיע, תחילת עבודה לספקים, תמחור וחשמל, פתרון בעיות והסרת התקנה, מדריך מהיר ל-API
- Vast.ai: סקירת אירוח, שאלות נפוצות על אבטחה, מכונות וירטואליות של Linux, תנאי שימוש, הרצת מודלי AI פרטיים
- Salad: אבטחה, עומסי עבודה בקונטיינרים והמחשב שלכם, שיתוף רוחב פס, SSH וטרמינל, הורדה ודרישות מערכת
- RunPod: בחירת pod, אבטחת נתונים ועמידה בדרישות חוקיות
- Ollama: שאלות נפוצות (כתובת ברירת המחדל להאזנה)
- NVIDIA: המדריך של nvidia-smi
- Puget Systems: הגבלת הספק של RTX 3090 עם systemd ו-nvidia-smi