Es ist einigermaßen sicher, wenn Sie die Plattform mit offenen Augen wählen. Aber „sicher“ bedeutet auf jeder Plattform etwas anderes. Auf Container-Plattformen wie Vast.ai führt ein Mieter seinen eigenen Code auf Ihrem Rechner aus, und sein Traffic geht von Ihrer IP-Adresse aus. Die Isolation hält ihn von Ihren Dateien fern, nicht aber von Ihrem Netzwerk oder Ihrer Stromrechnung. Bei einem reinen API-Design wie GPUFlow kann ein Mieter nur Chat-Anfragen an die Modelle schicken, die Sie installiert haben, und das Risiko dreht sich um: Die Prompts sind auf Ihrem Rechner lesbar, Mieter sollten also nichts Geheimes senden.
Dieser Artikel geht beide Richtungen durch. Angaben zu anderen Anbietern wurden im September 2026 in der jeweiligen Plattform-Doku geprüft; alles zu GPUFlow stammt aus dem Quellcode und der Doku. Die Quellen stehen am Ende.
Was ein Mieter auf einer Container-Plattform tun kann
Die meisten GPU-Marktplätze vermieten einen Container. Der Mieter wählt ein Image, bekommt eine Shell und führt aus, was er will. Für Sie als Host ergeben sich daraus fünf Punkte.
- Beliebiger Code. Der Code des Mieters läuft auf Ihrem Kernel, in einem Container oder einer VM. Die Isolation ist gut, aber nicht perfekt. Ausbrüche aus Containern sind selten, und genau diese Art von Fehler wird mit Kernel- und Treiber-Updates behoben, die Sie installieren müssen.
- Ihre IP-Adresse. Ausgehender Traffic aus dem Container läuft über Ihre Internetverbindung. Wenn ein Mieter eine Website scrapt, Spam verschickt oder das Internet scannt, landet die Abuse-Meldung bei Ihrem Provider, adressiert an Ihre IP. Laut den Nutzungsbedingungen von Vast.ai stellen Nutzer die Anbieter von Ansprüchen aus Nutzerinhalten frei. Das hilft bei einem Streit mit Dritten, hält Ihren Internetanbieter aber nicht davon ab, Ihnen eine Verwarnung zu schicken.
- Offene Ports. Laut der Hosting-Anleitung von Vast.ai brauchen Kunden „für die meisten Jobs offene Ports, um sich direkt mit dem Rechner zu verbinden“. Sie leiten also Ports an Ihrem Router weiter.
- Festplatte. Mieter laden Images, Modelle und Datensätze auf Ihre Laufwerke. Vast.ai gibt den Platz frei, wenn ein Kunde ein Volume löscht, aber solange die Miete läuft, gehört er ihm.
- Strom, Wärme und Treiber. Vast.ai sagt Hosts, sie sollten damit rechnen, dass die GPU „während der Mietdauer nahe an der maximalen Kapazität genutzt wird“. Das heißt stundenlang volle Leistungsaufnahme der Karte, Wärme im Raum und laufende Lüfter. Container-Plattformen brauchen außerdem eine bestimmte Einrichtung: Die Anleitung von Vast.ai nennt die Installation von Ubuntu, das Partitionieren der Laufwerke, die Installation der NVIDIA-Treiber und das Öffnen von Router-Ports.
Wie Vast.ai, Salad und RunPod Mieter isolieren
| Vast.ai | Salad | RunPod Community Cloud | |
|---|---|---|---|
| Mieter bekommt | Einen Container (oder eine VM) mit SSH oder Jupyter | Einen selbst bereitgestellten Container; SSH und ein Web-Terminal darin | Einen Pod (Container) |
| Isolation | Docker-Container ohne Root-Rechte | Linux-VM auf einem Hypervisor, Container darin | „Eigener Container mit strikter Trennung“ |
| Eingehende Ports | Für die meisten Jobs nötig | Standardmäßig gesperrt | Keine Angabe |
| Neue Hosts | Ja, unter Ubuntu | Ja, unter Windows 10/11 | Werden nicht mehr angenommen |
- Vast.ai schreibt, Kunden seien „in Docker-Containern ohne Root-Rechte isoliert und haben nur Zugriff auf ihre eigenen Daten“, mit eigenen Namespaces und cgroups sowie Netzwerk-, Dateisystem- und Prozessisolation. Mieter warnt Vast.ai außerdem, dass die „Sicherheit bei den Anbietern stark schwankt“, und verweist bei sensiblen Aufgaben auf seine Secure Cloud mit zertifizierten Rechenzentren.
- Salad schreibt, der Workload laufe „in einem OCI-kompatiblen Container auf einer virtuellen Linux-Maschine, isoliert von Windows und jedem anderen Prozess auf dem Host“, wobei eingehende Verbindungen standardmäßig gesperrt sind. Salad schützt Mieter auch vor Hosts: Versucht ein Host, auf die Linux-Umgebung zuzugreifen, wird laut Salad „die Umgebung automatisch zerstört und der Rechner auf die Sperrliste gesetzt“. Unabhängig davon bietet Salad optionale Bandbreiten-Jobs an, die über Ihre Verbindung „Videoinhalte von Premium-Streamingplattformen verarbeiten“. Die Support-Seite warnt, dass das Ihr Datenvolumen erhöht und „in seltenen Fällen eine vorübergehende (meist 1–2 Tage) Inhaltssperre auf diesen Streamingplattformen“ auslösen kann.
- RunPod schreibt, dass es für die Community Cloud „keine neuen Hosts mehr annimmt“. Für bestehende Kapazität gilt: „Jeder Pod/Worker läuft in seinem eigenen Container“, und die Nutzungsbedingungen „verbieten Hosts, die Daten Ihres Pods/Workers einzusehen“.
Alle drei isolieren den Mieter von Ihrem System. Keine kann verhindern, dass legitim aussehender Traffic eines Mieters über Ihre Verbindung hinausgeht, und keine behauptet das.
Was bei GPUFlow anders ist
GPUFlow vermietet ein KI-Modell hinter einer OpenAI-kompatiblen API, keinen Rechner. Das ändert, worauf ein Mieter zugreifen kann. Das macht der Code:
Der Agent. Der Installer legt ein einzelnes Go-Binary unter /usr/local/bin/gpuflow-agent ab und startet es als systemd-Dienst. Docker gibt es nicht. Die Service-Unit nutzt DynamicUser=yes (ein temporärer Benutzer ohne Rechte), NoNewPrivileges=yes (er kann keine Rechte hinzugewinnen), ProtectSystem=strict (das System ist für ihn schreibgeschützt), ProtectHome=yes (Home-Verzeichnisse sind unsichtbar) und PrivateTmp=yes. Die Inferenz-Engine ist standardmäßig Ollama, installiert über den eigenen Installer von Ollama als eigener Dienst (ein Anbieter kann den Agenten stattdessen auf einen eigenen OpenAI-kompatiblen Server zeigen lassen). Die Härtung gilt für den Agenten, nicht für Ollama.
Netzwerk. Der Agent baut nur ausgehende Verbindungen auf: einen WebSocket über TLS zu wss://ws.gpuflow.app und HTTPS zu gpuflow.app, um sich zu registrieren und alle 15 Sekunden einen Heartbeat zu senden. Er öffnet keine Ports, Sie leiten am Router nichts weiter, und Mieter erfahren Ihre IP-Adresse nie. Mit Ollama spricht er über 127.0.0.1:11434, die Standard-Loopback-Adresse von Ollama.
Was Mieter aufrufen können. Ein Mieter bekommt einen API-Schlüssel für https://gpuflow.app/v1. GET /v1/models beantwortet GPUFlow selbst, und die einzige Anfrage, die an Ihren Rechner weitergeleitet wird, ist POST /v1/chat/completions. Der Agent hat zusätzlich eine eigene Sperre: Er leitet nur vier exakte Pfade weiter (/v1/chat/completions, /v1/completions, /v1/embeddings und /v1/models) und lehnt alles andere ab, auch die nativen /api/*-Endpunkte von Ollama, mit denen sich Modelle herunterladen, löschen oder anlegen ließen. Der Agent verarbeitet genau einen Nachrichtentyp, eine Inferenz-Anfrage; alles andere wird ignoriert.
Ein Mieter hat also keine Shell, kein SSH, keine Dateien und keinen Netzwerkzugang zu Ihrem Rechner. Er kann kein 70-GB-Modell auf Ihre Festplatte laden und Ihre Verbindung nicht nutzen, um ins Internet zu gehen. Was er tun kann: Ihre GPU für die gebuchten Stunden auslasten und im Feld model jedes Modell angeben, das Sie installiert haben.
Der Datenweg, Station für Station
Diesen Teil sollten Mieter lesen. Eine Chat-Anfrage läuft durch vier Softwarekomponenten, und an mehr als einer davon ist der Text lesbar.
- Mieter zu gpuflow.app: HTTPS. Die Seite liegt hinter Cloudflare.
- GPUFlow-API zum Relay: eine interne Verbindung auf der Seite von GPUFlow. Die API prüft den Schlüssel, leitet den Request-Body unverändert weiter und erfasst die Token-Zahlen. Den Text von Anfragen oder Antworten speichert sie nicht, und so steht es auch in der Datenschutzerklärung.
- Relay zum Agenten des Anbieters: ein TLS-WebSocket, den der Agent aufgebaut hat. Das Relay protokolliert den Typ jeder Nachricht, nicht ihren Inhalt.
- Agent zu Ollama: unverschlüsseltes HTTP über die Loopback-Adresse im PC des Anbieters. Auch der Agent protokolliert keine Request-Bodys.
Es gibt keine Ende-zu-Ende-Verschlüsselung bis zum Modell, und mit einer gewöhnlichen Inferenz-Engine kann es sie auch nicht geben: Das Modell muss den Prompt lesen, um ihn zu beantworten.
Was der Anbieter sehen kann
Ganz direkt gesagt: Der Computer des Anbieters verarbeitet Ihre Prompts und Antworten im Klartext. Dort läuft Ollama, und der Anbieter hat Root-Rechte auf dem Rechner (der Installer setzt sie voraus). Ein Anbieter, der es darauf anlegt, könnte den Loopback-Traffic mitschneiden, die Engine austauschen oder den Agenten auf einen anderen Server zeigen lassen.
Was dem im Weg steht, ist vertraglicher Natur. In den Nutzungsbedingungen von GPUFlow steht, dass Anbieter die Anfragen oder Antworten von Mietern „nicht aufzeichnen, lesen, aufbewahren oder weitergeben und die Antworten nicht verändern“ dürfen. Das ist eine Regel mit Folgen für das Konto, keine technische Sperre. Die Datenschutzerklärung sagt Mietern dasselbe: Anfragen und Antworten laufen während der Miete über den Computer des Anbieters.
Über die Prompts hinaus sieht der Anbieter Ihren GPUFlow-Benutzernamen und bekommt beim Start einer Miete eine Benachrichtigung (Miet-ID, Angebot und Stunden). Mieter sehen nichts von den Rechnerdaten des Anbieters; GPU-Temperatur, VRAM, Leistungsaufnahme und andere Telemetrie erscheinen nur im Dashboard des Besitzers.
Die praktische Regel für Mieter: Senden Sie keine Geheimnisse, Zugangsdaten, personenbezogenen Daten anderer Menschen oder regulierten Daten (Gesundheit, Finanzen, vertrauliche Kundendaten) über eine Community-GPU. Das gilt für GPUFlow und genauso für einen Container auf dem Heim-PC eines Fremden, wo der Host mit denselben Root-Rechten Speicher und Festplatte einsehen kann. Für sensible Arbeit führen Sie das Modell auf Hardware aus, die Sie kontrollieren, oder nutzen einen Anbieter, der den Vertrag unterschreibt, den Ihre Compliance verlangt. Warum manche Unternehmen öffentliche KI-Tools verbieten behandelt die Richtlinienseite, Datensätze auf gemieteten GPU-Servern schützen die Container-Seite.
Was bei GPUFlow trotzdem ein Risiko bleibt
Ein reines API-Design verkleinert die Angriffsfläche. Es beseitigt sie nicht, und ich zähle lieber auf, was bleibt, als so zu tun, als gäbe es nichts.
- Ollama verarbeitet nicht vertrauenswürdige Eingaben. Jede Anfrage eines Mieters landet als JSON bei Ollama. Ein Fehler in Ollama ist der wahrscheinlichste Weg hinein, also halten Sie es aktuell. Die Allowlist des Agenten hält Mieter von den Modellverwaltungs-Endpunkten von Ollama fern, kann aber keinen Fehler im Chat-Pfad beheben.
- Der Installer läuft als Root. Sie leiten ein Skript von gpuflow.app an
sudo bashweiter, und es führt auch das Installationsskript von Ollama aus. Lesen Sie beide vorher; das ist bei jeder Hosting-Software gute Praxis. - Keine automatischen Updates. Der Agent aktualisiert sich nicht selbst. Für eine neue Version führen Sie den Installer erneut aus; er prüft das Binary gegen eine SHA256SUMS-Datei, sofern eine veröffentlicht ist.
- Last. Es gibt kein Anfragelimit. Ein Mieter kann Ihre GPU jede gebuchte Stunde voll auslasten und jedes installierte Modell nutzen, auch das größte.
- Wärme und Strom. Wie überall: Gemietete Stunden sind Stunden unter Last.
Checkliste für Anbieter
- Nehmen Sie einen Rechner, den Sie entbehren können. Idealerweise ein eigenes Gerät nur dafür. Mindestens aber: Keine Arbeitsdateien oder Passwort-Tresore auf dem Computer, den Sie vermieten, egal auf welcher Plattform. Bei GPUFlow läuft der Agent zwar schon als temporärer Systembenutzer mit ausgeblendeten Home-Verzeichnissen, aber Ollama ist ein separater Dienst.
- Begrenzen Sie die Leistung.
sudo nvidia-smi -pl 280setzt das Leistungslimit der Karte in Watt (dafür braucht es Root, und der Wert muss zwischen dem Mindest- und Höchstlimit der Karte liegen). Puget Systems berichtet, dass RTX 3090 mit einem Limit von 270–280 W etwa 95 % ihrer Leistung behalten, und zeigt, wie man das Limit bei jedem Start per systemd-Unit neu setzt. - Rechnen Sie zuerst den Strom durch. Lesen Sie die Leistungsaufnahme unter Meine Rechner ab, während die GPU arbeitet, und multiplizieren Sie die Kilowatt mit Ihrem Preis pro kWh. Was Ihre Gaming-GPU verdienen kann rechnet das für gängige Karten und fünf Länder durch.
- Behalten Sie die Temperatur im Blick. Die Live-Werte zeigen GPU-, Hotspot- und Speichertemperatur sowie die Lüfterdrehzahl. Sorgen Sie dafür, dass das Gehäuse Luft bekommt.
- Halten Sie das System aktuell. Installieren Sie Updates für Linux, den GPU-Treiber und Ollama. Den GPU-Treiber verwaltet der GPUFlow-Installer nicht; nach einem Neustart startet systemd den Agenten wieder.
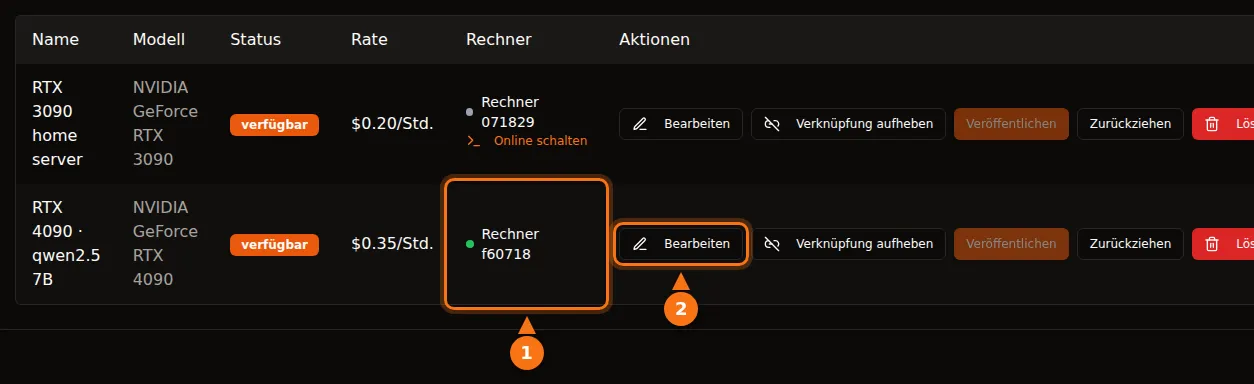
- Wissen Sie, wie Sie pausieren. Ziehen Sie das Angebot unter Meine GPUs zurück, oder führen Sie
sudo systemctl stop gpuflow-agentaus (startbringt ihn zurück). Während eine Miete läuft, lässt das Dashboard keine Änderungen an Angebot oder Rechner zu, und Sie können die Miete eines Mieters dort nicht beenden. Wenn Sie den Agenten während einer Miete stoppen, endet die Miete nach 10 Minuten, und Sie werden nur bis zum letzten Heartbeat bezahlt. - Wissen Sie, wie Sie deinstallieren. Die Schritte stehen in der Doku zur Fehlerbehebung. Ollama bleibt installiert, bis Sie es entfernen.
Auf Container-Plattformen kommen zwei Punkte hinzu: Entscheiden Sie, ob Sie wirklich offene Ports an Ihrem Router wollen, und fragen Sie Ihren Internetanbieter, wie er mit Abuse-Meldungen umgeht, denn der Traffic der Mieter trägt Ihre IP-Adresse.
Checkliste für Mieter
- Behandeln Sie jede Community-GPU wie den Computer eines Fremden. Keine API-Schlüssel, Passwörter, Kundendaten, Gesundheits- oder Finanzdaten in Prompts.
- Lassen Sie weg, was Sie nicht brauchen. Ersetzen Sie Namen und Kontonummern vor dem Senden durch Platzhalter.
- Schützen Sie Ihren Schlüssel. Bei GPUFlow funktioniert der Schlüssel nach dem Ende der Miete nicht mehr. Wenn er nach außen gelangt, widerruft Neuer Schlüssel den alten sofort, und Jetzt beenden stoppt die Abrechnung und erstattet die ungenutzte Zeit.
- Rechnen Sie damit, dass Antworten falsch oder verändert sein können. Die Nutzungsbedingungen verbieten Anbietern, Antworten zu verändern, aber prüfen Sie alles Wichtige.
- Nehmen Sie für sensible Arbeit das richtige Werkzeug. Hosten Sie selbst, oder nutzen Sie einen Anbieter, der den Vertrag bietet, den Sie brauchen. So nutzen Sie den Schlüssel in Ihren Apps gilt für alles andere.
Quellen
Alle geprüft im September 2026.
- GPUFlow: Worauf Mieter zugreifen können, Erste Schritte für Anbieter, Preise und Strom, Fehlerbehebung und Deinstallation, API-Schnellstart
- Vast.ai: Hosting-Überblick, Sicherheits-FAQ, Virtuelle Linux-Maschinen, Nutzungsbedingungen, Private KI-Modelle betreiben
- Salad: Sicherheit, Container-Workloads und Ihr PC, Bandbreiten-Sharing, SSH und Terminal, Download und Systemanforderungen
- RunPod: Einen Pod wählen, Datensicherheit und rechtliche Anforderungen
- Ollama: FAQ (Standard-Bind-Adresse)
- NVIDIA: Handbuch zu nvidia-smi
- Puget Systems: Leistungsbegrenzung der RTX 3090 mit systemd und nvidia-smi